Amazon Web Services
Des serveurs EC2 sans la console AWS
Connectez votre compte AWS avec une clé d’accès IAM et créez d’un seul geste des instances EC2 provisionnées pour PHP ou Node.js. Vimonto Deploy choisit l’image Ubuntu, le réseau et l’adresse à votre place, et la même clé gère vos domaines Route 53.
Connectez une fois, créez des serveurs d’un seul geste
- 1
Créez un utilisateur IAM
Dans la console AWS, créez un utilisateur sans accès à la console et attachez-lui AmazonEC2FullAccess et AmazonRoute53FullAccess, ainsi que AWSPriceListServiceFullAccess pour afficher les prix.
- 2
Collez la clé d’accès
Sous Paramètres → Intégrations, saisissez l’identifiant et le secret de la clé d’accès. Ils sont vérifiés auprès d’AWS avant d’être enregistrés, puis stockés chiffrés.
- 3
Créez un serveur
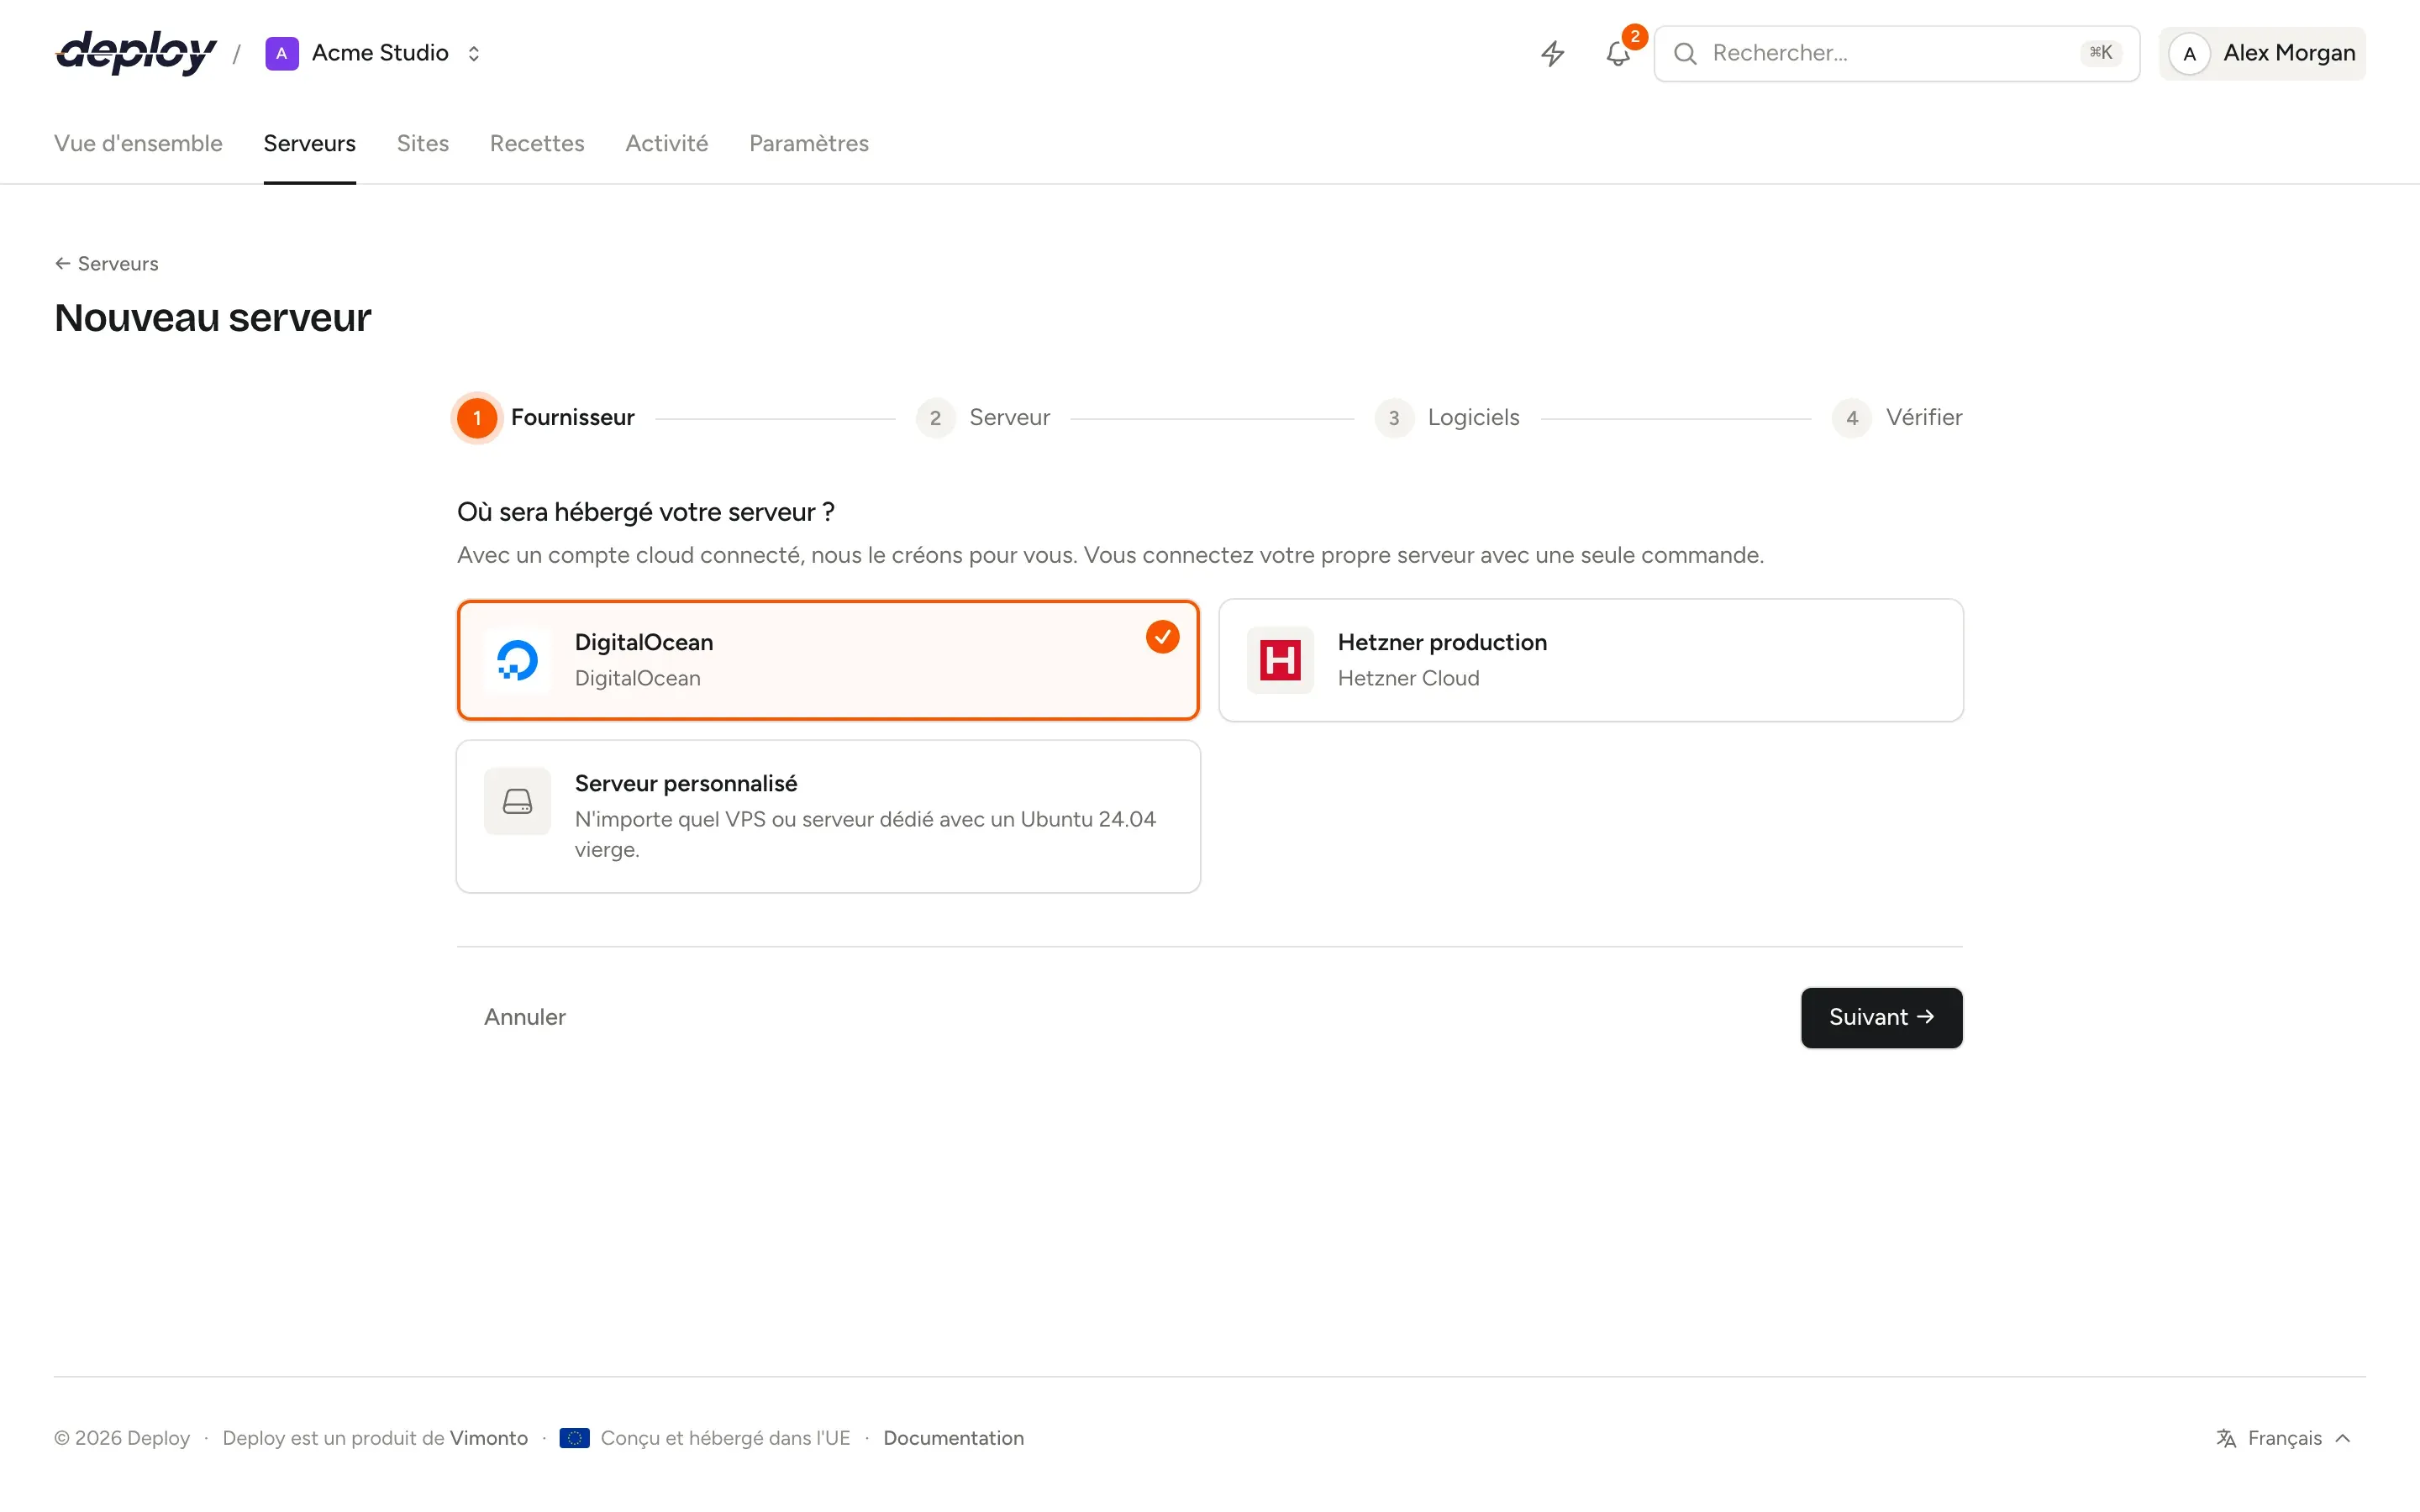
Choisissez une région et un type d’instance. L’image Ubuntu 24.04 la plus récente est utilisée, et le serveur est provisionné pour vos apps.
Régions et types d’instance, avec leur prix
Nouveau serveur liste les régions activées dans votre compte, celles d’Europe en premier, et une sélection de types d’instance x86 actuels : à performances variables (t3), usage général (m6i), optimisés pour le calcul (c6i) et optimisés pour la mémoire (r6i). Chacun affiche le prix à la demande de l’instance dans cette région, tiré de la liste de prix d’AWS elle-même.
Ce que couvre une seule clé AWS
Instances EC2
Des serveurs pour chaque rôle : application, web, worker, base de données, cache, Meilisearch ou load balancer, chacun avec un pare-feu et des mises à jour de sécurité automatiques.
Réseaux VPC
Les serveurs rejoignent le VPC par défaut de la région ou celui que vous choisissez. Laissez Vimonto Deploy créer un VPC avec son sous-réseau et sa passerelle Internet : vos serveurs se joignent via des adresses privées.
DNS Route 53
Les domaines de vos zones hébergées Route 53 reçoivent leurs enregistrements A et
wwwautomatiquement quand vous les ajoutez à un site, et le HTTPS est demandé dès qu’ils se résolvent.Une adresse fixe
Dès qu’une instance tourne, elle reçoit une Elastic IP : son adresse et son DNS ne changent pas quand elle est arrêtée puis redémarrée. Supprimer le serveur la libère.
Un seul pare-feu, sur le serveur
Les serveurs partagent un seul groupe de sécurité ouvert, et le pare-feu du serveur (ufw), que vous gérez dans Vimonto Deploy, décide de ce qui passe. Pas de règles à deux endroits.
Sauvegardes et facturation
Les sauvegardes de bases de données peuvent aller dans un bucket Amazon S3 qui vous appartient, avec sa propre clé d’accès, ou dans tout autre stockage compatible S3.
Les serveurs sont créés dans votre propre compte AWS et facturés par AWS ; consultez les tarifs d’Amazon EC2. Le prix affiché est celui de l’instance ; le stockage, le trafic et l’adresse publique sont facturés en plus par AWS. Vimonto Deploy ne facture rien par serveur.
Questions sur AWS
De quelles autorisations la clé d’accès a-t-elle besoin ?
Des politiques AmazonEC2FullAccess et AmazonRoute53FullAccess. Avec AWSPriceListServiceFullAccess, les tailles affichent leur prix ; sans elle, elles s’affichent sans prix. Sans accès à Route 53, les serveurs fonctionnent quand même et le compte indique qu’il n’a pas accès au DNS.
Pourquoi tous les ports sont-ils ouverts dans le groupe de sécurité ?
Pour que le pare-feu du serveur soit le seul, comme chez tous les autres fournisseurs. Vimonto Deploy le gère pour vous : un nouveau serveur autorise SSH, HTTP et HTTPS, et vous ouvrez d’autres ports avec une règle de pare-feu.
Puis-je utiliser un serveur que j’exécute déjà sur EC2 ?
Oui, comme VPS personnalisé : sur une instance Ubuntu 24.04 vierge, lancez la commande de connexion et elle est provisionnée comme n’importe quel autre serveur. Ouvrez d’abord les ports 22, 80 et 443 dans son groupe de sécurité.
Combien ça coûte ?
Le forfait Gratuit couvre 1 serveur et 3 sites, avec toutes les fonctionnalités. Premium coûte 15 € par mois et par organisation, sans limites. Vimonto Deploy ne facture rien par serveur : AWS vous facture le serveur directement.
Pages associées
- ServeursProvisionnement pour chaque rôle : serveurs d’application, web, worker, base de données, cache, recherche et load balancer.
- LaravelDes déploiements Laravel sans interruption, avec Horizon, Reverb, Pulse, les queues et le planificateur à portée d’interrupteur.
- Sites et domainesDes sites à partir de préréglages, DNS automatique, SSL gratuit, fonctionnalités du site et Nginx modifiable.
- Google CloudDes VM Compute Engine dans toutes les régions Google Cloud, avec adresses statiques, réseaux VPC et Cloud DNS.
Votre prochain déploiement pourrait être en ligne avant que votre café ne refroidisse.
Créez une organisation, connectez un serveur et poussez. C'est tout.