Sites und Domains
Domains, die sich selbst einrichten, Zertifikate, die sich selbst erneuern
Erstelle eine Site aus einer Framework-Vorlage, und sie ist innerhalb von Minuten unter einer kostenlosen on-deploy.link-Adresse mit HTTPS live. Füge deine eigene Domain hinzu, wenn du so weit bist: Mit einem verbundenen DNS-Konto folgen Einträge und Zertifikat von selbst.
Frameworks
Starte mit einer Vorlage, die dein Framework kennt
Jede Vorlage legt Runtime, Web-Verzeichnis, Build-Befehl und ein passendes Deploy-Skript fest. Ändere alles davon unter **Erweiterte Einstellungen**.
Laravel und Statamic
PHP-FPM hinter Nginx, ein gemeinsames
Laravel-Hostingstorage/, eine Produktions-.envmit eingetragener Datenbank, Queue-Worker und der Scheduler.Symfony und reines PHP
Jede PHP-App mit einer
PHP-Hostingindex.php, mit Composer-Paketen, die bei jedem Deploy installiert werden.WordPress und phpMyAdmin
Kein Repository nötig: Die neueste Version wird heruntergeladen und eingerichtet, mit Datenbank und frischen Sicherheitsschlüsseln.
WordPress-HostingNext.js und Nuxt
Deine App läuft als Prozess auf einem freien lokalen Port ab 3000, und Nginx leitet mit WebSocket-Unterstützung dorthin weiter.
Next.js-HostingStatische Sites
HTML oder ein Frontend, das mit Vite oder Astro zu Dateien gebaut wird. Wähle npm, yarn, pnpm oder bun für den Build.
Monorepos
Richte das Stammverzeichnis der Site auf einen Ordner wie
/backend; Deploy-Skript,.envund Web-Verzeichnis folgen ihm.
Site anlegen
Was nach dem Klick auf „Site anlegen“ passiert
- 1
Einrichten
Der DNS-Eintrag für die generierte Adresse, die Datenbank mit eigenem Benutzer, die Verzeichnisse der Site, die
.envund die Nginx-Konfiguration werden angelegt. - 2
Verknüpfen
Bei einem Repository auf GitHub, GitLab oder Bitbucket werden ein schreibgeschützter Deploy Key und ein Push-Webhook für dich hinzugefügt.
- 3
Deployen
Der erste Deploy klont deinen Branch, führt das Deploy-Skript aus und schaltet das Release live.
- 4
HTTPS
Sobald der Name auf den Server zeigt, wird ein kostenloses Let's-Encrypt-Zertifikat angefordert und die Site auf HTTPS umgestellt.
Domains und DNS
Deine Domain, für dich eingerichtet
Jede Site kann eine kostenlose Adresse wie kalme-rivier-4821.on-deploy.link bekommen. Sie funktioniert sofort, ohne eigenes DNS, sodass du eine Site testen und teilen kannst, bevor sie live geht.
Fügst du deine eigene Domain hinzu, sucht Vimonto Deploy sie live in deinen verbundenen Konten bei Hetzner Cloud, DigitalOcean, Vultr, Akamai, AWS (Route 53), Google Cloud DNS und Cloudflare. Verwaltet eines davon die Zone, zeigt es die Einträge, die es anlegen wird: einen A-Eintrag für die Domain, einen CNAME für www. und bei Wildcards einen A-Eintrag für *.. Jeder ist als Neu, Bereits richtig oder Änderungen markiert, und nichts Bestehendes ändert sich, bevor du Diese Einträge ändern anhakst.
Liegt die Domain noch in keinem deiner Konten? Füge die Zone im selben Dialog einem davon hinzu; die Nameserver, die du bei deinem Registrar einträgst, stehen in der Ausgabe der Aufgabe. Von Vimonto Deploy angelegte Einträge werden gemerkt, und nur diese werden entfernt, wenn du die Domain oder die Site löschst.
- Beliebig viele Aliase pro Site, jeder mit eigenen Optionen
- Permanente Weiterleitungen von oder zu
www., mit Pfad und Query - Wildcard-Subdomains, ausgeliefert von Nginx
- Bei Cloudflare werden Einträge als „DNS only“ angelegt, damit HTTPS funktioniert
Jede Domain mit ihrem DNS- und HTTPS-Status
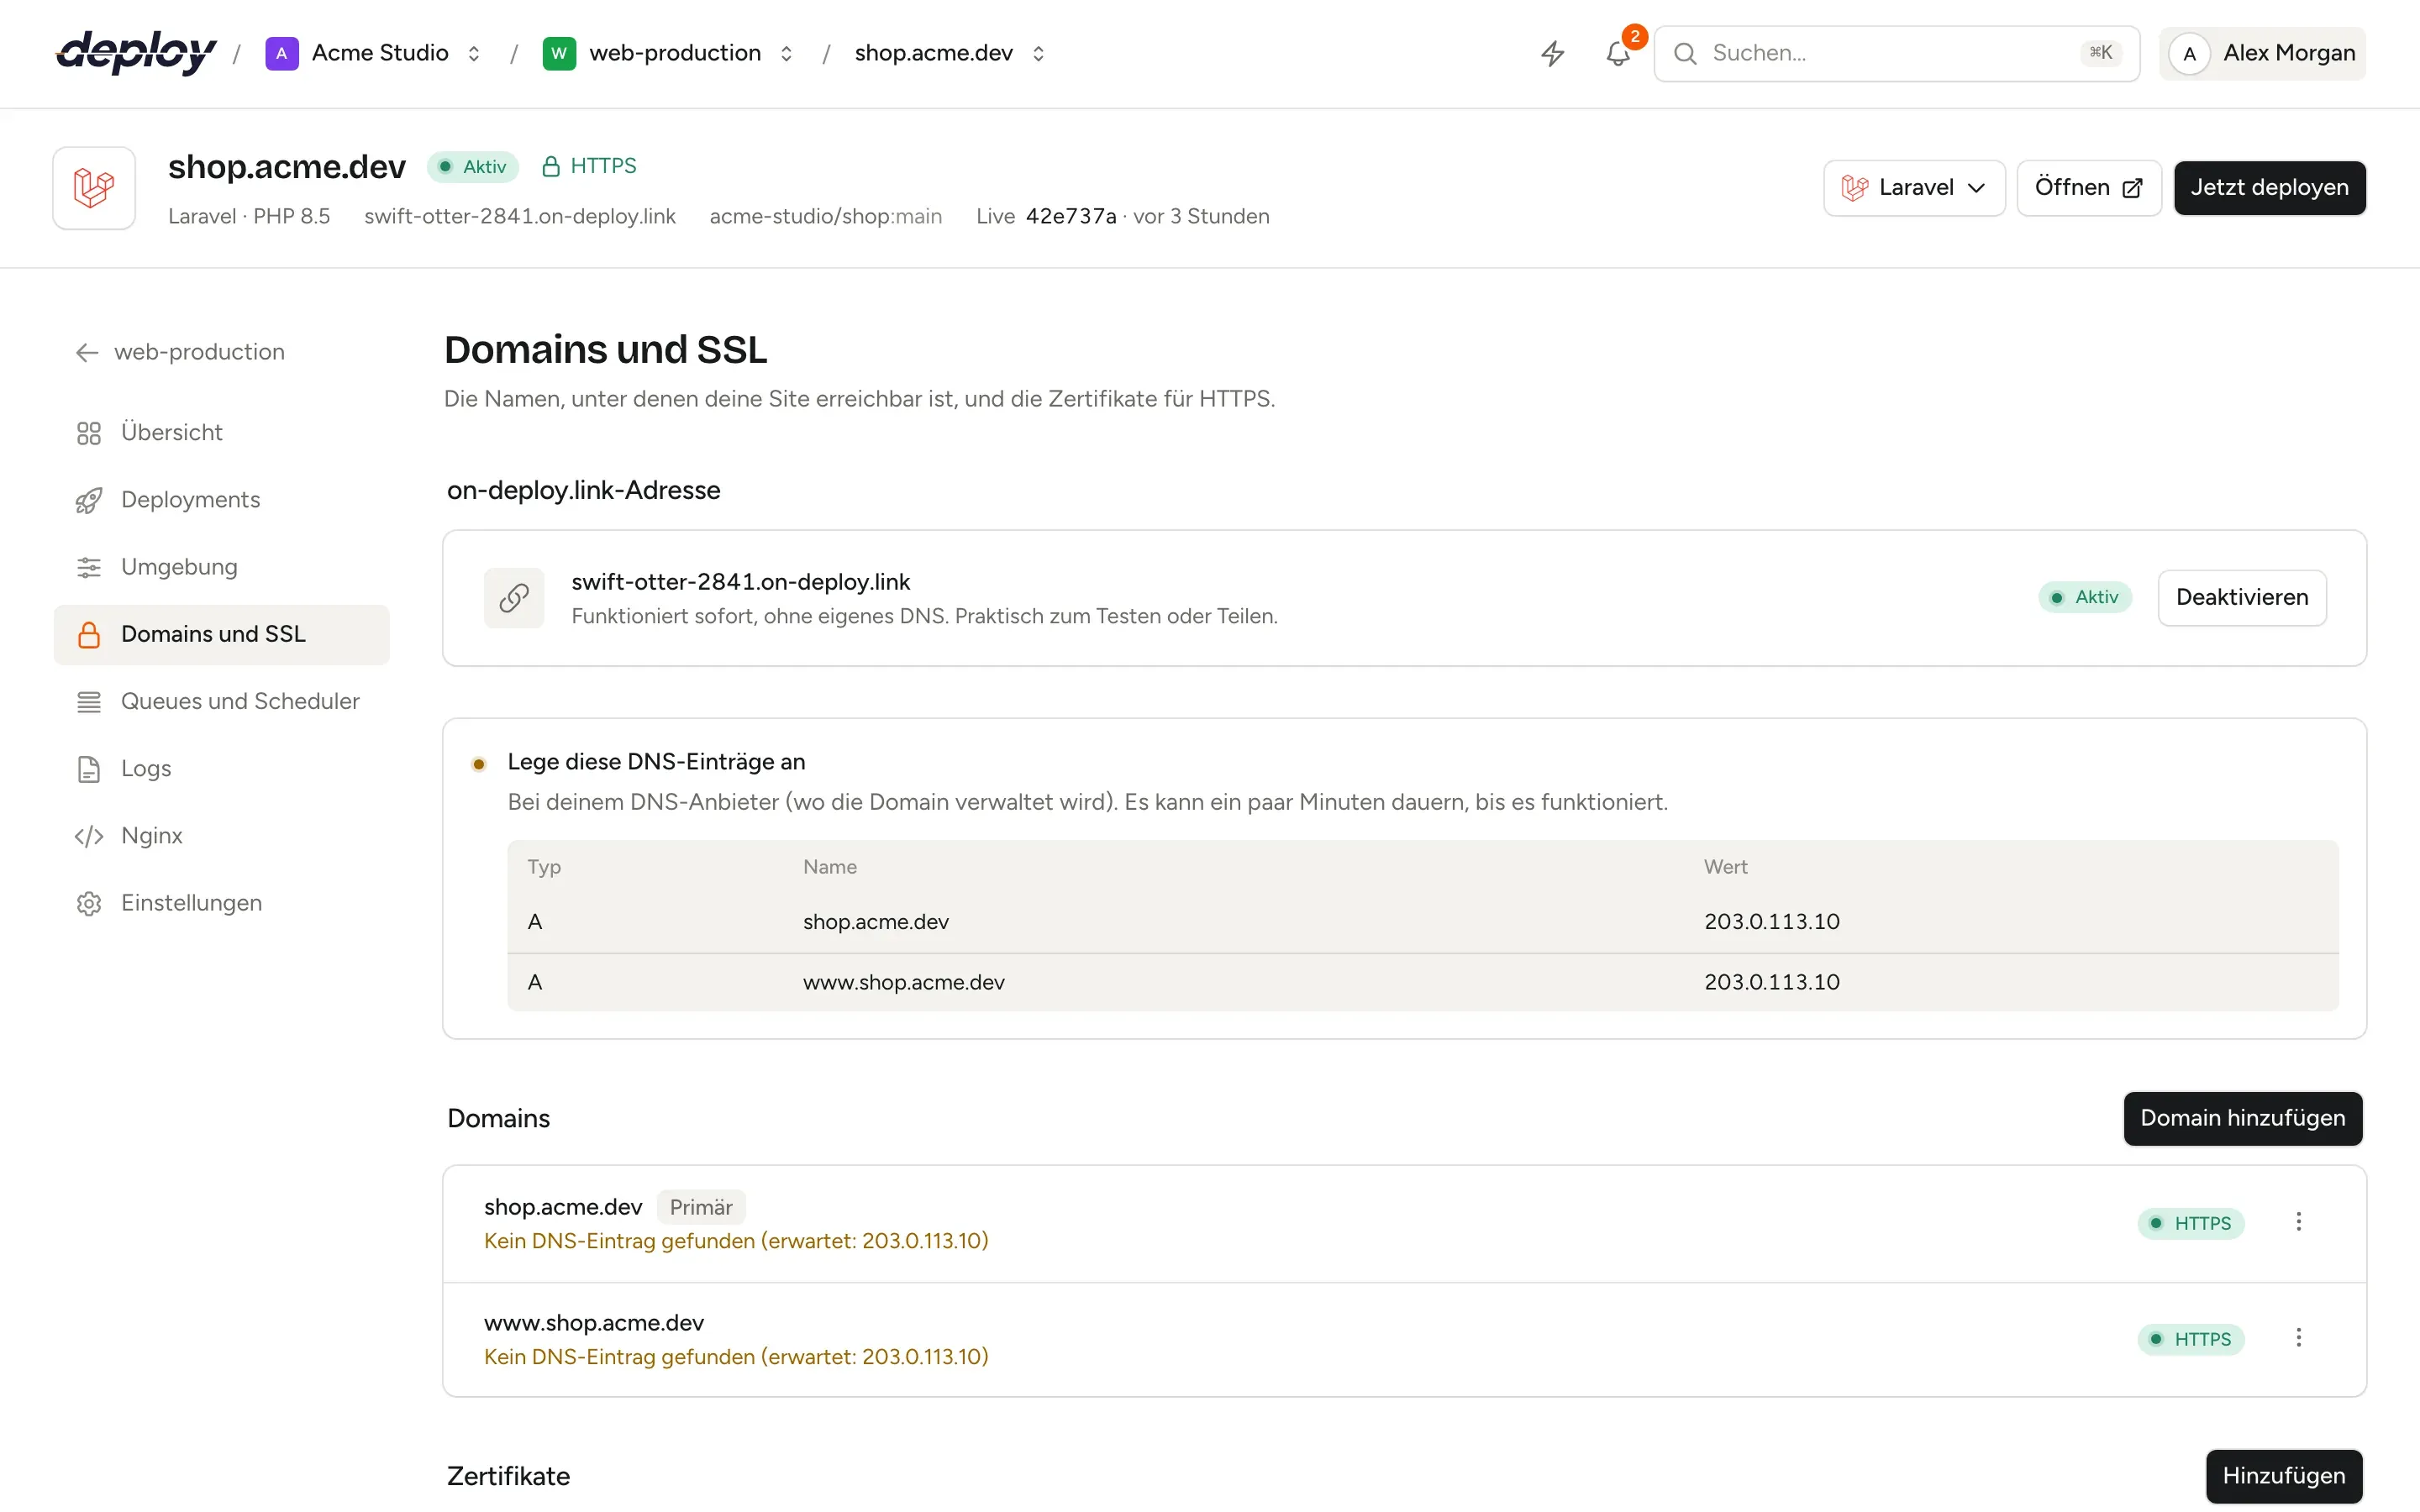
Die Seite Domains und SSL zeigt die generierte Adresse, die anzulegenden Einträge, wenn du DNS selbst verwaltest, ob jede Domain auf diesen Server zeigt und welche Namen auf dem aktiven Zertifikat stehen.
Kostenloses HTTPS, das sich selbst erneuert
Let's-Encrypt-Zertifikate werden per Webroot-Challenge angefordert, sodass nichts angehalten werden muss und auch der Passwortschutz nicht stört. Nach der Ausstellung liefert Nginx HTTP/2 über TLS 1.2 und 1.3 mit HSTS-Header aus und leitet http:// auf https:// um. certbot erneuert das Zertifikat vor Ablauf und lädt Nginx neu.
Ein Zertifikat gekauft? Füge es mit seinem privaten Schlüssel ein, erstelle eine Zertifikatsanfrage (CSR) für deine Zertifizierungsstelle oder verwende ein hochgeladenes Zertifikat einer anderen Site wieder, etwa ein gemeinsames Wildcard-Zertifikat. Eine Site kann mehrere Zertifikate haben und nutzt genau eines; der Wechsel ist ein Klick.
Site-Funktionen
Die Tools deines Frameworks, je ein Schalter
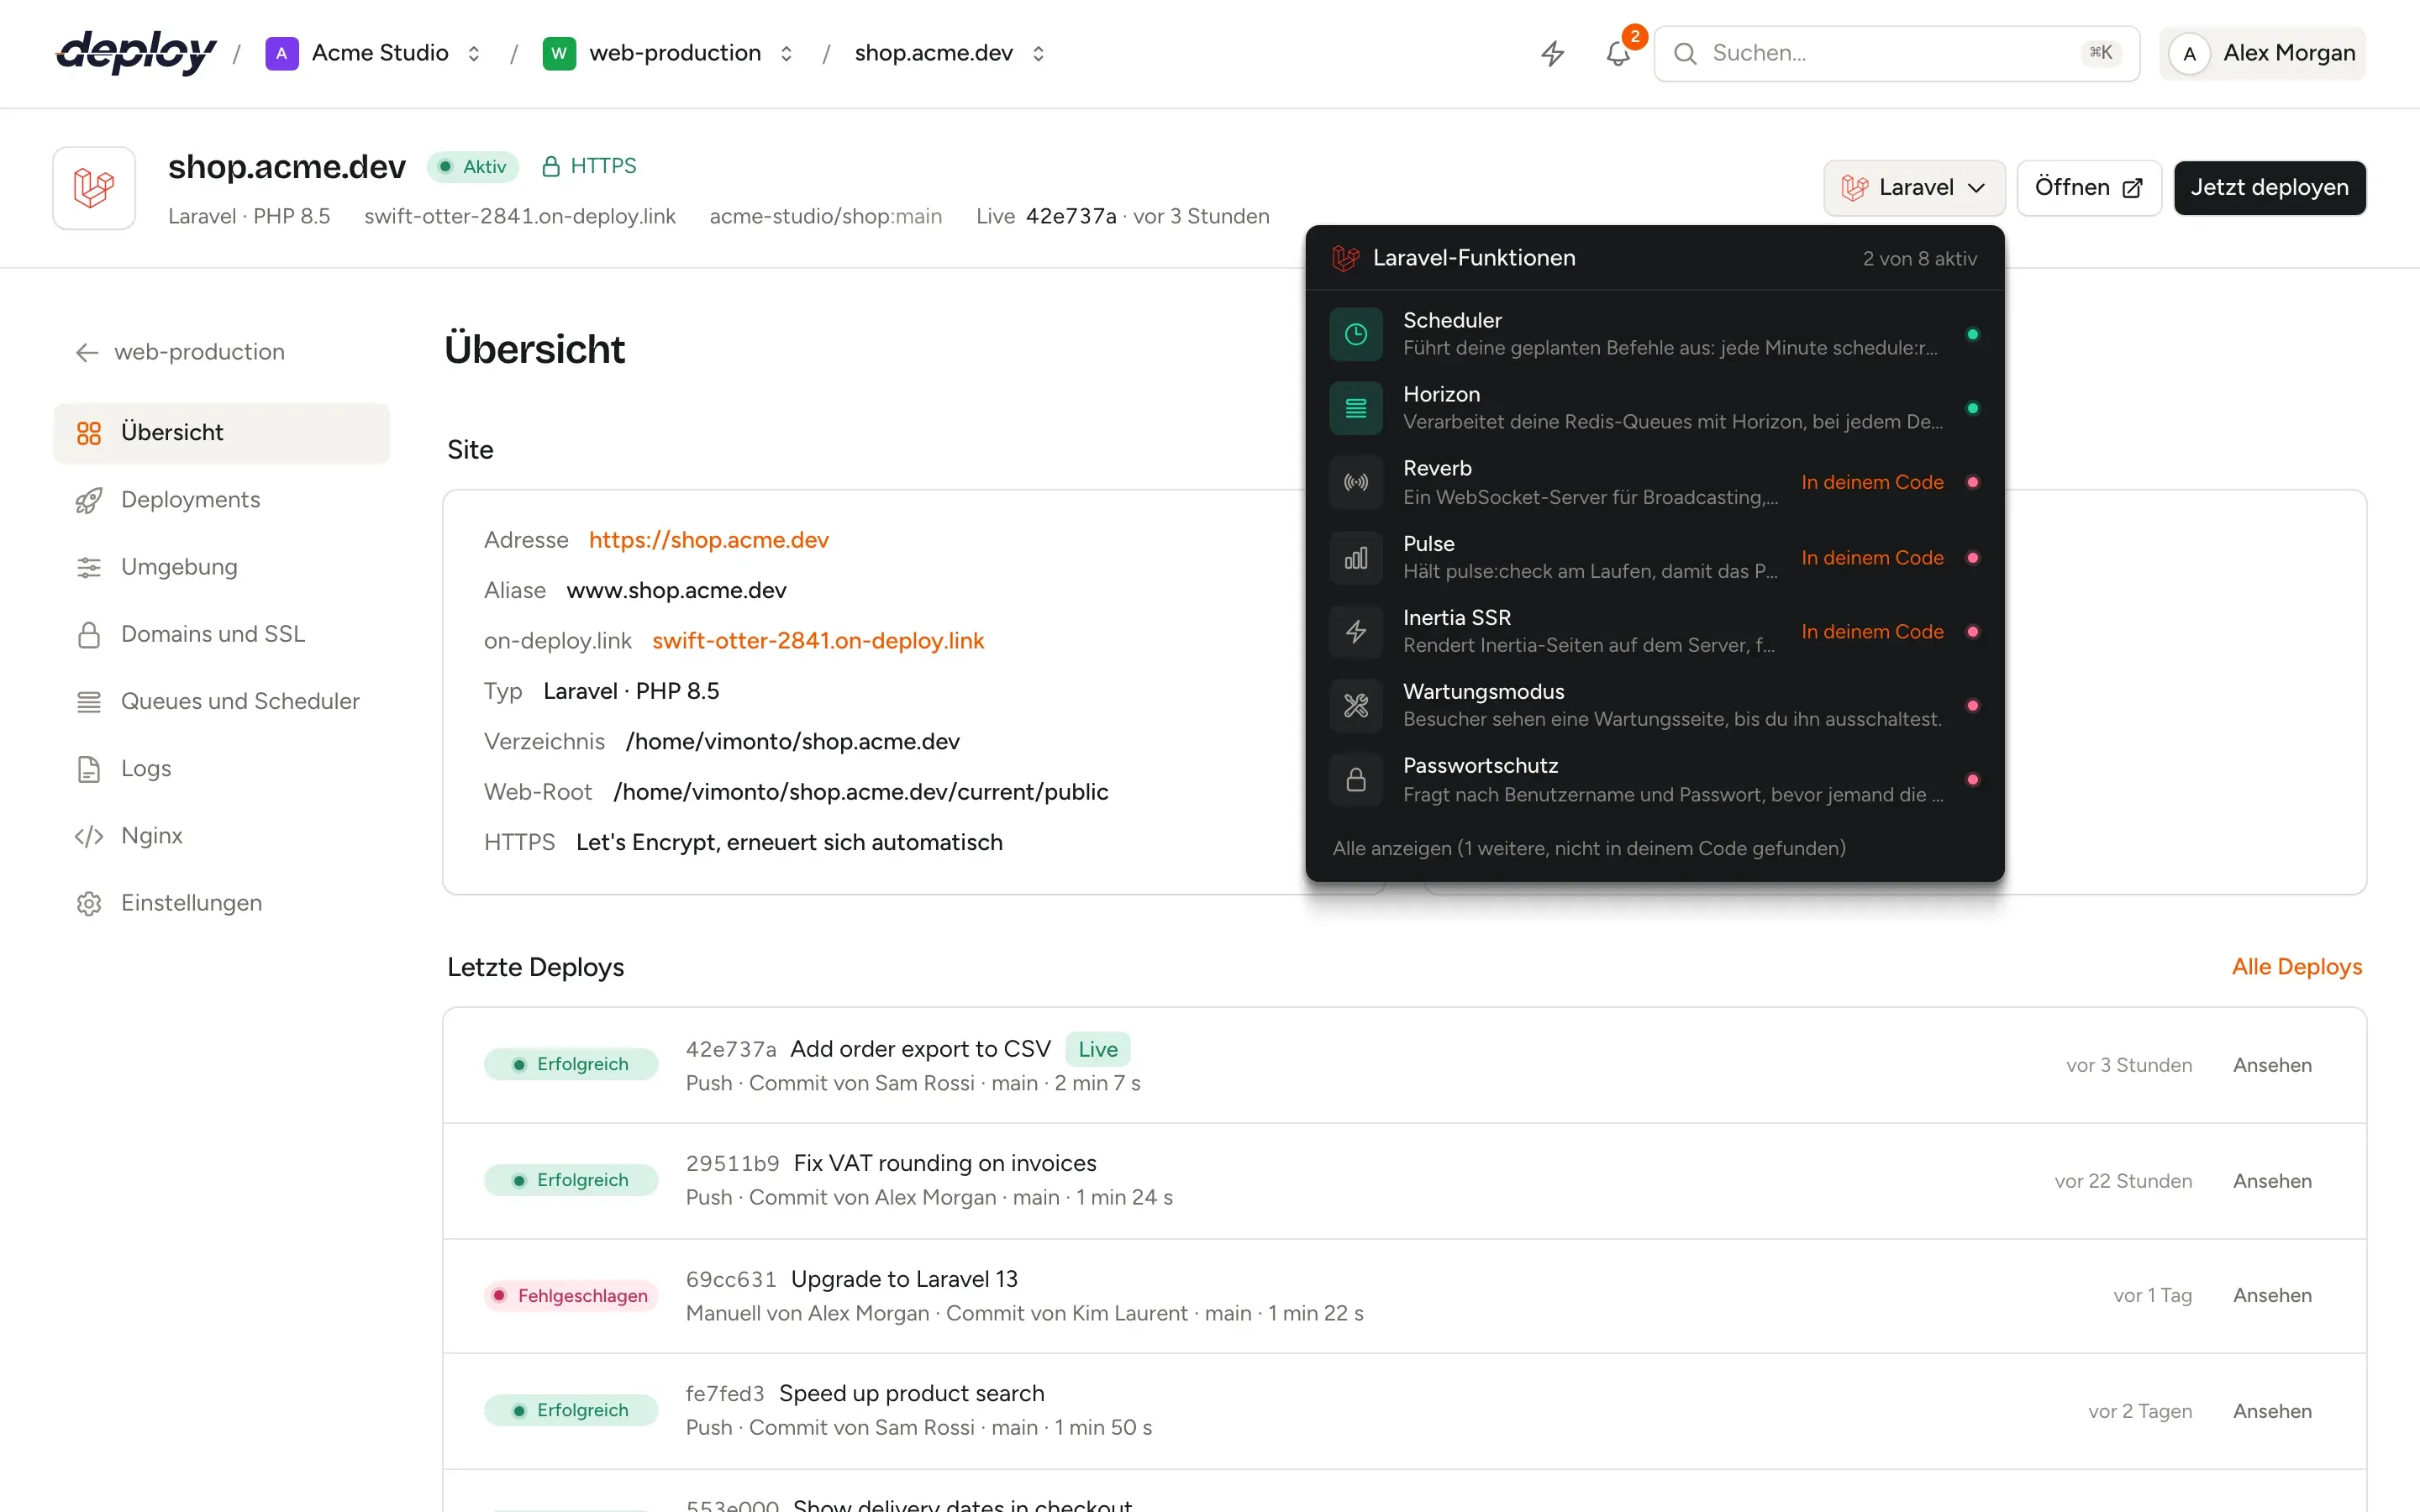
Eine Site-Funktion schreibt den Supervisor-Prozess, den Cron-Eintrag, die Nginx-Direktiven und die `.env`-Schlüssel, die ein Tool braucht, zeigt sie dir vor dem Einschalten und startet das Tool nach jedem Deploy neu. Funktionen, deren Paket in deiner `composer.json` oder `package.json` steht, erscheinen zuerst.
Horizon und der Scheduler
artisan horizonunter Supervisor mithorizon:terminatenach jedem Deploy undschedule:runjede Minute im Live-Release.Reverb
Eine WebSocket-Adresse wie
ws.shop.example.com, mit Nginx-Regeln, DNS-Eintrag, Zertifikat undREVERB_*-Schlüsseln in der.env.Pulse, Nightwatch und Inertia SSR
Der Pulse-Checker, der Nightwatch-Agent und der Inertia-SSR-Server laufen dauerhaft und starten bei jedem Deploy neu.
Symfony Messenger
messenger:consumefür deine Transports, 1 bis 20 Worker, nach jedem Deploy sauber beendet.WordPress
Echter Cron über WP-CLI, das Redis-Object-Cache-Plugin und Härtung, die
xmlrpc.phpund PHP in Uploads blockiert.Wartungsmodus und Passwortschutz
Wartungsmodus mit Umgehungslink und HTTP-Basic-Authentifizierung für Staging-Sites und Vorschauen.
Tools direkt im Site-Header einschalten
Nginx, das du lesen, erweitern und sicher bearbeiten kannst
Jede Site hat ihre eigene generierte Nginx-Konfiguration, die aktuell bleibt, wenn sich Domains, Zertifikate oder Einstellungen ändern. Für Header oder einfache Weiterleitungen legst du eine .conf-Datei in den Include-Ordner der Site, etwa /etc/nginx/vimonto-conf/site-12/: Sie wird im Server-Block der Site geladen und bleibt bei jeder Neugenerierung erhalten.
Lieber die ganze Datei bearbeiten? Die Seite Nginx testet jede Änderung mit nginx -t, bevor neu geladen wird. Lehnt Nginx sie ab, kommt die vorherige Konfiguration zurück und läuft weiter, sodass ein Tippfehler nie die anderen Sites des Servers lahmlegt.
- Weiterleitungen mit 301, 302, 307 oder 308, bis zu 100 pro Site
- Sicherheitsregeln: Basic-Authentifizierung für einen Pfad wie
/admin, bis zu 10 Benutzer pro Regel - Logs: Laravel-, Nginx- und PHP-FPM-Logs mit Suche, Filtern und Live-Ansicht
- Befehle:
php artisan migrate --forceeinmalig ausführen, mit Verlauf der Ausgaben
Load Balancing
Eine Domain auf mehrere App-Server verteilen
Stelle einen Load-Balancer-Server vor zwei oder mehr App- oder Webserver, auf denen dieselbe Site läuft. Wähle Round Robin, Wenigste Verbindungen oder IP-Hash, gib jedem Server ein Gewicht von 1 bis 100 und markiere Server als Backups, die nur Verkehr bekommen, wenn die anderen ausfallen.
Der Verkehr läuft über das private Netzwerk, wenn die Server eines teilen. Ein Server, der innerhalb von 10 Sekunden 3-mal ausfällt, bekommt 10 Sekunden lang keinen Verkehr, und fehlgeschlagene Anfragen werden beim nächsten Server wiederholt. Die App-Server vertrauen dem Balancer, und nur ihm, bei IP-Adresse des Besuchers und HTTPS, sodass dein Framework keine Proxy-Einstellungen braucht.
Isolation und Umgebung
Sites getrennt und Einstellungen sicher halten
Website-Isolation
Gib einer Site einen eigenen Linux-Benutzer, ein Home-Verzeichnis, das andere Sites nicht lesen können, und bei PHP einen eigenen PHP-FPM-Pool. Festgelegt beim Anlegen der Site.
Verschlüsselte .env
Verschlüsselt gespeichert und nach
shared/.envgeschrieben, gemeinsam für alle Releases. Werte bleiben maskiert, bis du auf Anzeigen klickst, was protokolliert wird.Verlauf der Umgebung
Jede gespeicherte
.envwird zu einer Version mit den geänderten Schlüsseln. Stelle eine der letzten 50 mit einem Klick wieder her.Site klonen
Kopiere eine Site samt Repository, Build-Einstellungen, Deploy-Skript und Regeln auf denselben oder einen anderen Server, für Staging oder einen Umzug.
Fragen zu Sites und Domains
Brauche ich eine Domain, um eine Site anzulegen?
Nein. Jede Site kann eine kostenlose on-deploy.link-Adresse bekommen, die sofort funktioniert, mit HTTPS. Füge deine eigene Domain hinzu, wenn du so weit bist; die generierte Adresse lässt sich abschalten, sobald die Site eine eigene hat.
Kann Vimonto Deploy meine DNS-Einträge anlegen?
Ja, wenn die Domain von einem verbundenen Konto bei Hetzner Cloud, DigitalOcean, Vultr, Akamai, AWS, Google Cloud oder Cloudflare verwaltet wird. Du siehst genau, was sich ändert, und HTTPS wird angefordert, sobald die Einträge auflösen. Domains anderswo richtest du selbst mit einem A-Eintrag ein. Siehe Integrationen.
Sind SSL-Zertifikate kostenlos?
Ja. Let's-Encrypt-Zertifikate sind kostenlos, erneuern sich automatisch und kosten in Vimonto Deploy nichts extra. Für Wildcard-Namen brauchst du ein hochgeladenes Zertifikat, weil Let's Encrypt diese nur per DNS-Challenge ausstellt.
Kann ich mehrere Sites auf einem Server hosten?
Ja, so viele, wie der Server verkraftet. Jede Site hat ihre eigene Nginx-Konfiguration und ihr eigenes Verzeichnis, mit Isolation auch einen eigenen Linux-Benutzer und PHP-FPM-Pool.
Kann ich das Framework einer Site später ändern?
Nein, die Vorlage wird beim Anlegen gewählt. PHP-Version, Web-Verzeichnis, Node.js-Port und Zero-Downtime-Deploys änderst du in den Site-Einstellungen, das Deploy-Skript auf der Seite Deployments.
Verwandte Seiten
- DeploymentsReleases ohne Downtime, Push to Deploy, Deploy-URLs für die CI und Rollbacks mit einem Klick.
- IntegrationenCloud- und DNS-Anbieter, Git-Hosts und S3-kompatibler Speicher, einmal pro Organisation verbunden.
- LaravelLaravel-Deploys ohne Downtime, mit Horizon, Reverb, Pulse, Queues und Scheduler nur einen Schalter entfernt.
Dein nächster Deploy ist live, bevor dein Kaffee fertig ist.
Erstelle eine Organisation, verbinde einen Server und pushe. Mehr nicht.